El espía invisible: cómo el malware Beagle Backdoor entra a tu computadora disfrazado de protección
Imaginá que alguien entra a tu casa, copia tus llaves, te escucha hablar y puede abrir y cerrar las puertas cuando quiere — sin que vos lo notes. Eso es, en términos simples, lo que hace Beagle Backdoor: un malware de acceso remoto que, una vez instalado en tu computadora, le entrega el control total a quien lo opera.
Lo que hace especialmente peligroso a este programa no es solo lo que puede hacer, sino cómo llega hasta vos. Se camufla utilizando los nombres y la apariencia de empresas de ciberseguridad reconocidas en todo el mundo. Es decir: llega disfrazado de la solución, no del problema.
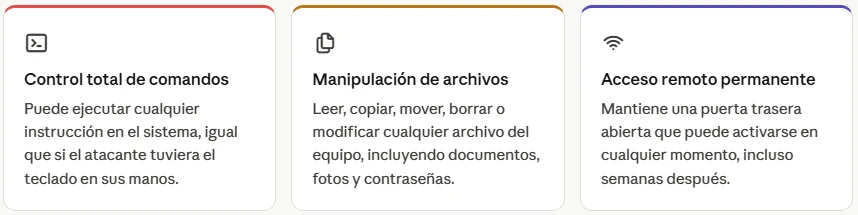
Una vez instalado, los atacantes tienen capacidad de actuar como si estuvieran sentados frente a tu propia computadora:
1. Se ejecuta en la memoria, no en el disco
La mayoría de los antivirus buscan archivos sospechosos guardados en el disco duro. Beagle Backdoor usa una técnica llamada Donut Loader para ejecutarse directamente en la memoria del equipo, como si fuera un programa legítimo en funcionamiento. No deja casi nada grabado en el disco, lo que lo hace muy difícil de detectar con métodos tradicionales.
2. Finge ser las empresas de seguridad más confiables
Los atacantes construyeron páginas web y entornos que imitan la apariencia oficial de CrowdStrike, SentinelOne y Trellix — tres de los nombres más reconocidos en protección corporativa. Cuando un usuario recibe un comunicado o descarga que parece provenir de estas empresas, la guardia baja naturalmente.
3. Tiene firma digital válida — y eso ya no es garantía de nada
Las firmas digitales son como un sello notarial: le dicen al sistema operativo que un archivo fue verificado y es confiable. Beagle Backdoor llegó a circular con firmas digitales aparentemente válidas, lo que le permitía pasar controles automáticos de seguridad sin levantar alertas. Esto rompe un supuesto fundamental: que un archivo firmado digitalmente es seguro.
No existe una solución mágica, pero sí hábitos concretos que reducen significativamente el riesgo:
- Desconfiá de correos o mensajes que te pidan instalar actualizaciones de seguridad, aunque parezcan venir de empresas reconocidas. Verificá siempre ingresando directamente al sitio oficial.
- No descargues archivos enviados por canales informales (WhatsApp, Telegram, email desconocido) aunque el remitente parezca confiable.
- Que un archivo tenga firma digital no lo hace automáticamente seguro. Si no lo pediste vos o tu área de sistemas, no lo ejecutes.
- Mantené el sistema operativo y las aplicaciones actualizadas. Las vulnerabilidades que este tipo de malware explota suelen estar ya corregidas en versiones recientes.
- Ante la menor sospecha, consultá con el área de sistemas o un profesional antes de hacer clic, no después.
La mejor defensa sigue siendo la misma que en el mundo físico: verificar, dudar un segundo antes de actuar, y preguntar cuando algo no cierra del todo.
Lo más visto

🔮 Horóscopo chino del miércoles 11 de noviembre de 2026
🔮 Horóscopo chino del viernes 13 de noviembre de 2026
🔮 Horóscopo chino del jueves 12 de noviembre de 2026
Efemérides argentinas del 13 de noviembre
Gaza: más de 74.600 muertos, una población condenada a sobrevivir entre las bombas, el hambre y la ocupación israelí
Murió Jorge Montejo, el actor que dio vida al icónico "Paolo, el rockero"
Chango Spasiuk llega a Neuquén con una gira de música, charlas y encuentros culturales
CALF distinguió a 22 trabajadores con más de 35 años de trayectoria en la Cooperativa
Plottier promueve el cuidado de las abejas y difunde contactos para rescatar enjambres gratis
El MPN propone no competir y Sobisch va a la Justicia